김상균
- 학력
- 홍익대학교 소프트웨어융합학과 · 2026 졸업
- 자격
- AWS CCP · SQLD · 리눅스마스터 2급 · AICE Basic
- sangreal4262@gmail.com
- GitHub
- github.com/sanggyoon
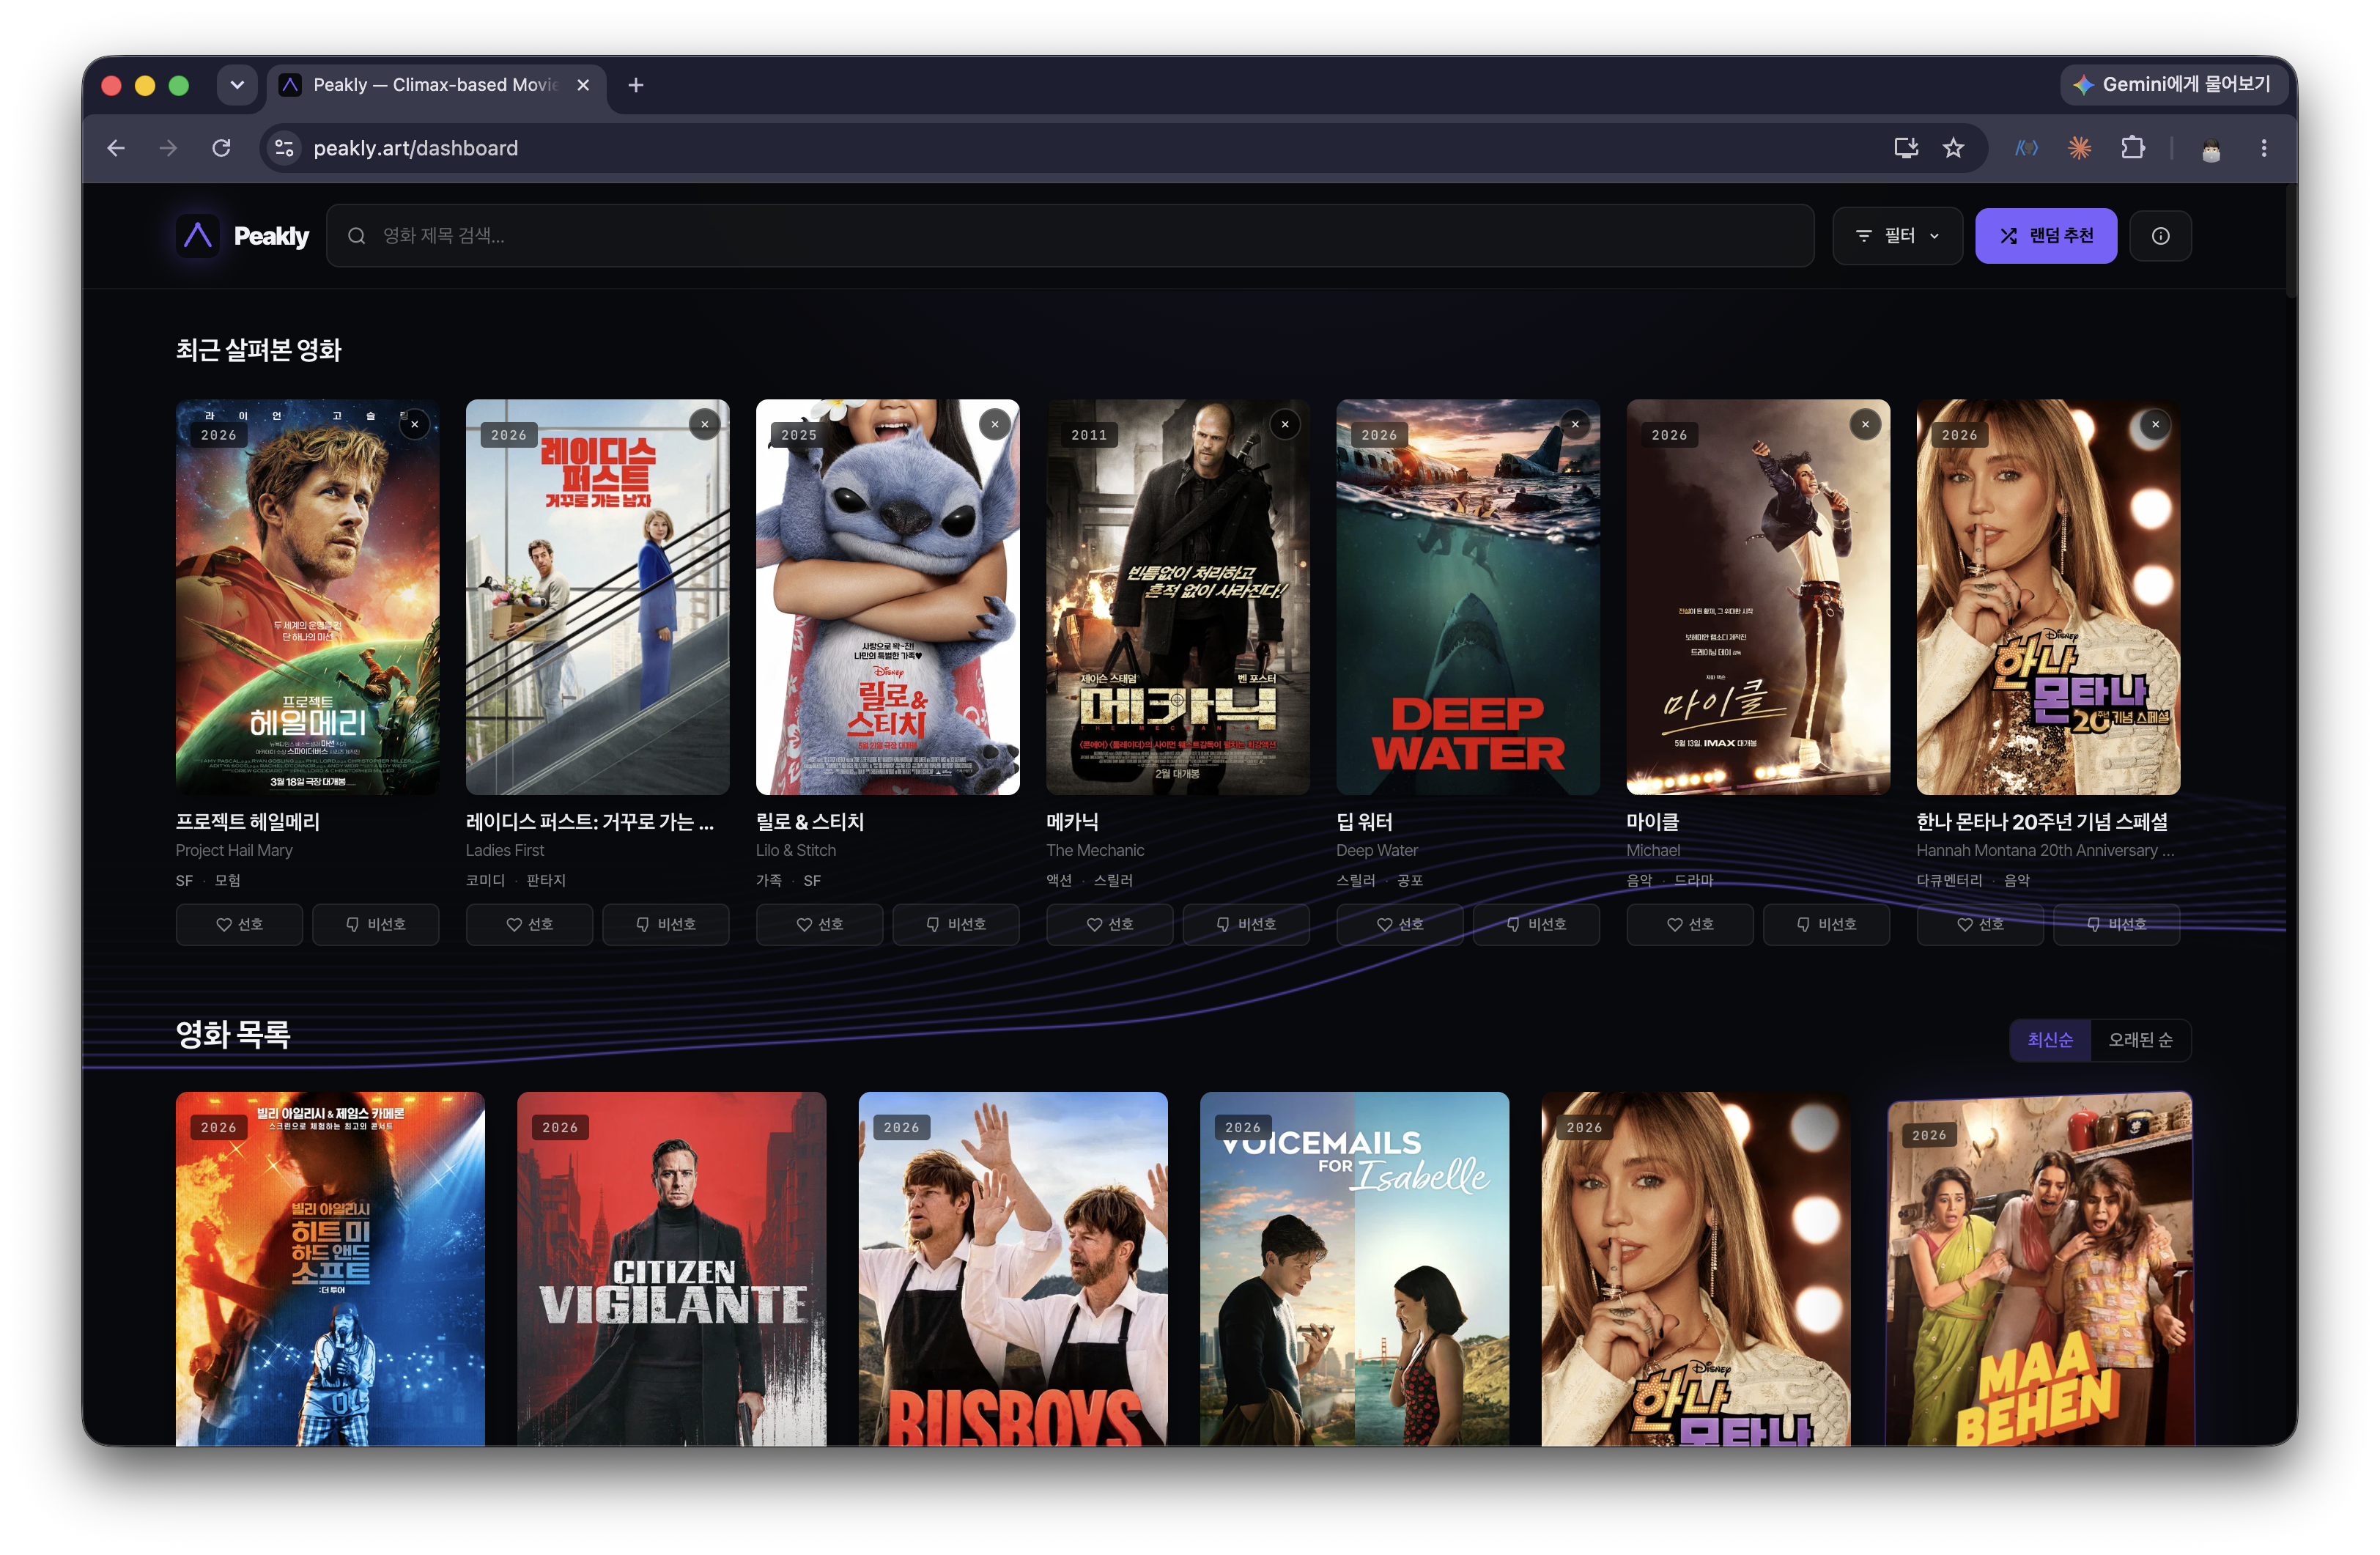
Project 01 · 카카오 AIaaS
감정 곡선으로 영화를 추천하는 서비스를 하이브리드 클라우드에 운영
장르·배우 같은 메타데이터가 아니라, AI가 대사를 분석해 만든 감정 곡선이 비슷한 영화를 추천합니다. 4인 팀 팀장으로 인프라·백엔드·DB·ML·DevOps를 맡았고, 팀원들은 기획·데이터 라벨링·디자인과 와이어프레임을 맡았습니다.
- 과정
- 카카오엔터프라이즈 AIaaS 4기 · 2025.12 – 2026.07 (1000시간)
- 역할
- 팀장 · 인프라 · 백엔드 · DB · ML · DevOps
- 팀원
- 기획 · 데이터 라벨링 · 디자인/와이어프레임
- 클라우드
- KakaoCloud(메인) + AWS(DR)
- 스택
- Kubernetes(k3s) · Terraform · Ansible · GitHub Actions · Argo CD · Argo Workflow · Prometheus · Grafana · Loki · k6
Project 01 · 카카오 AIaaS
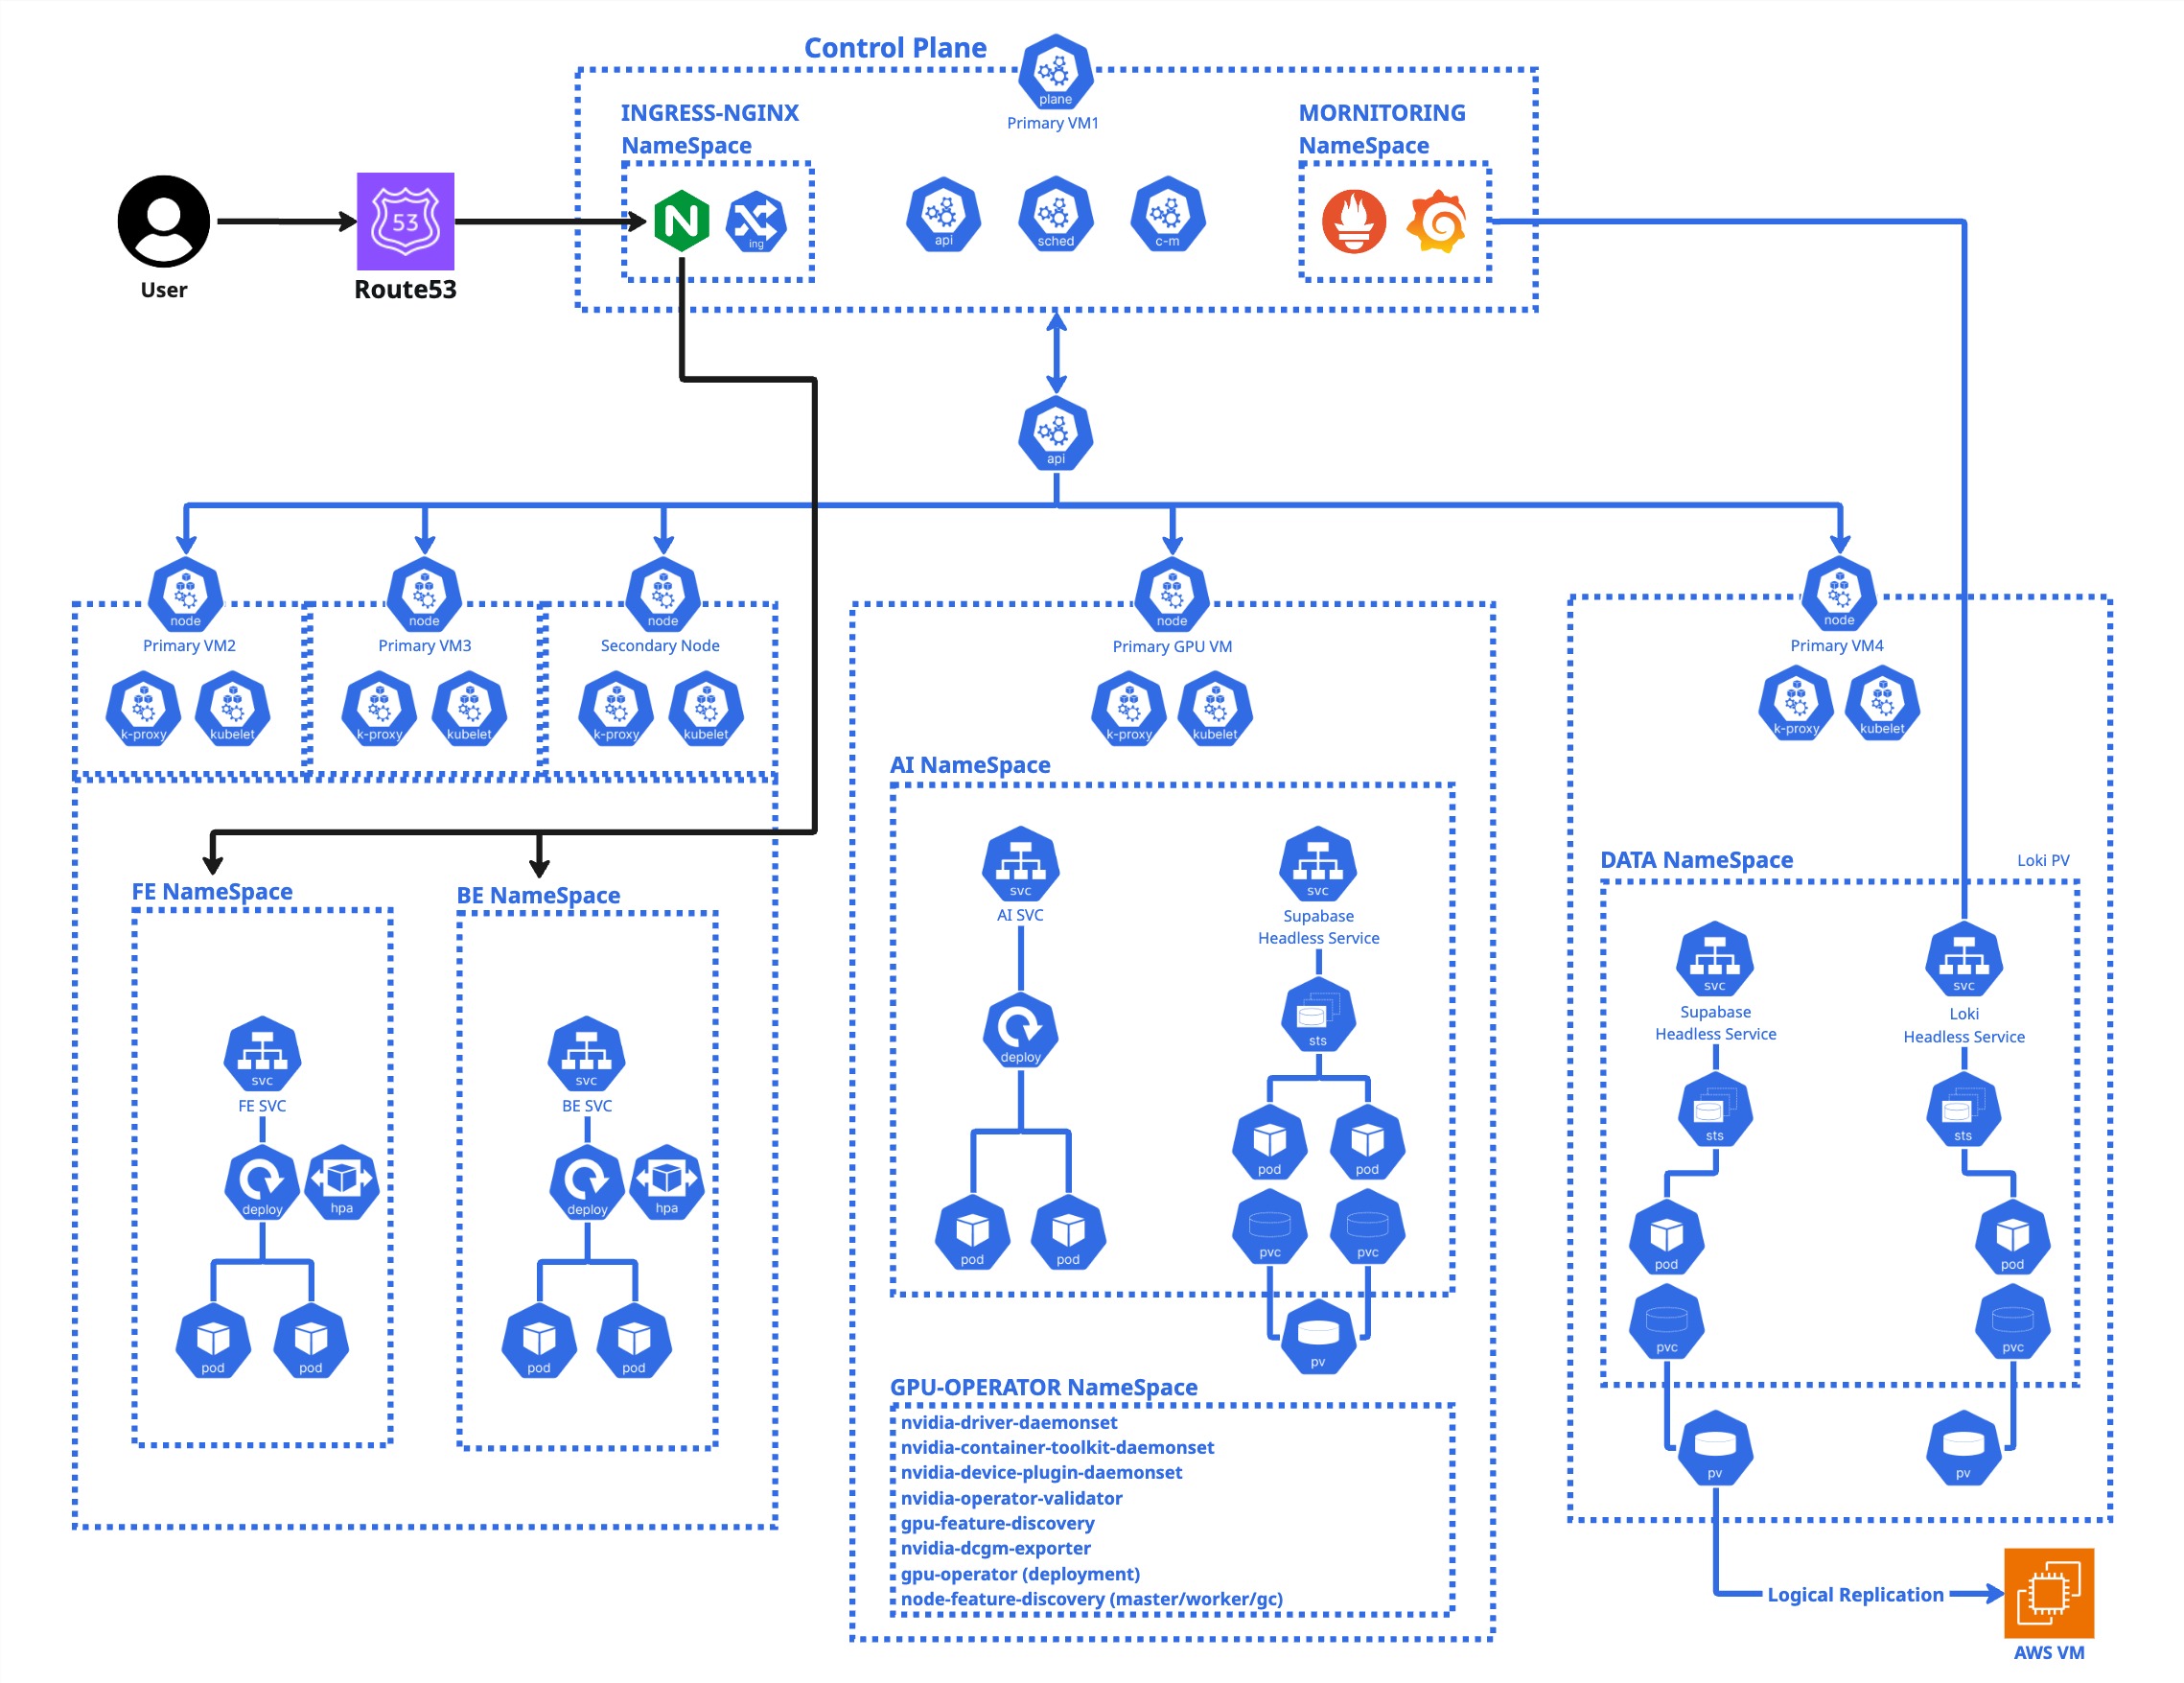
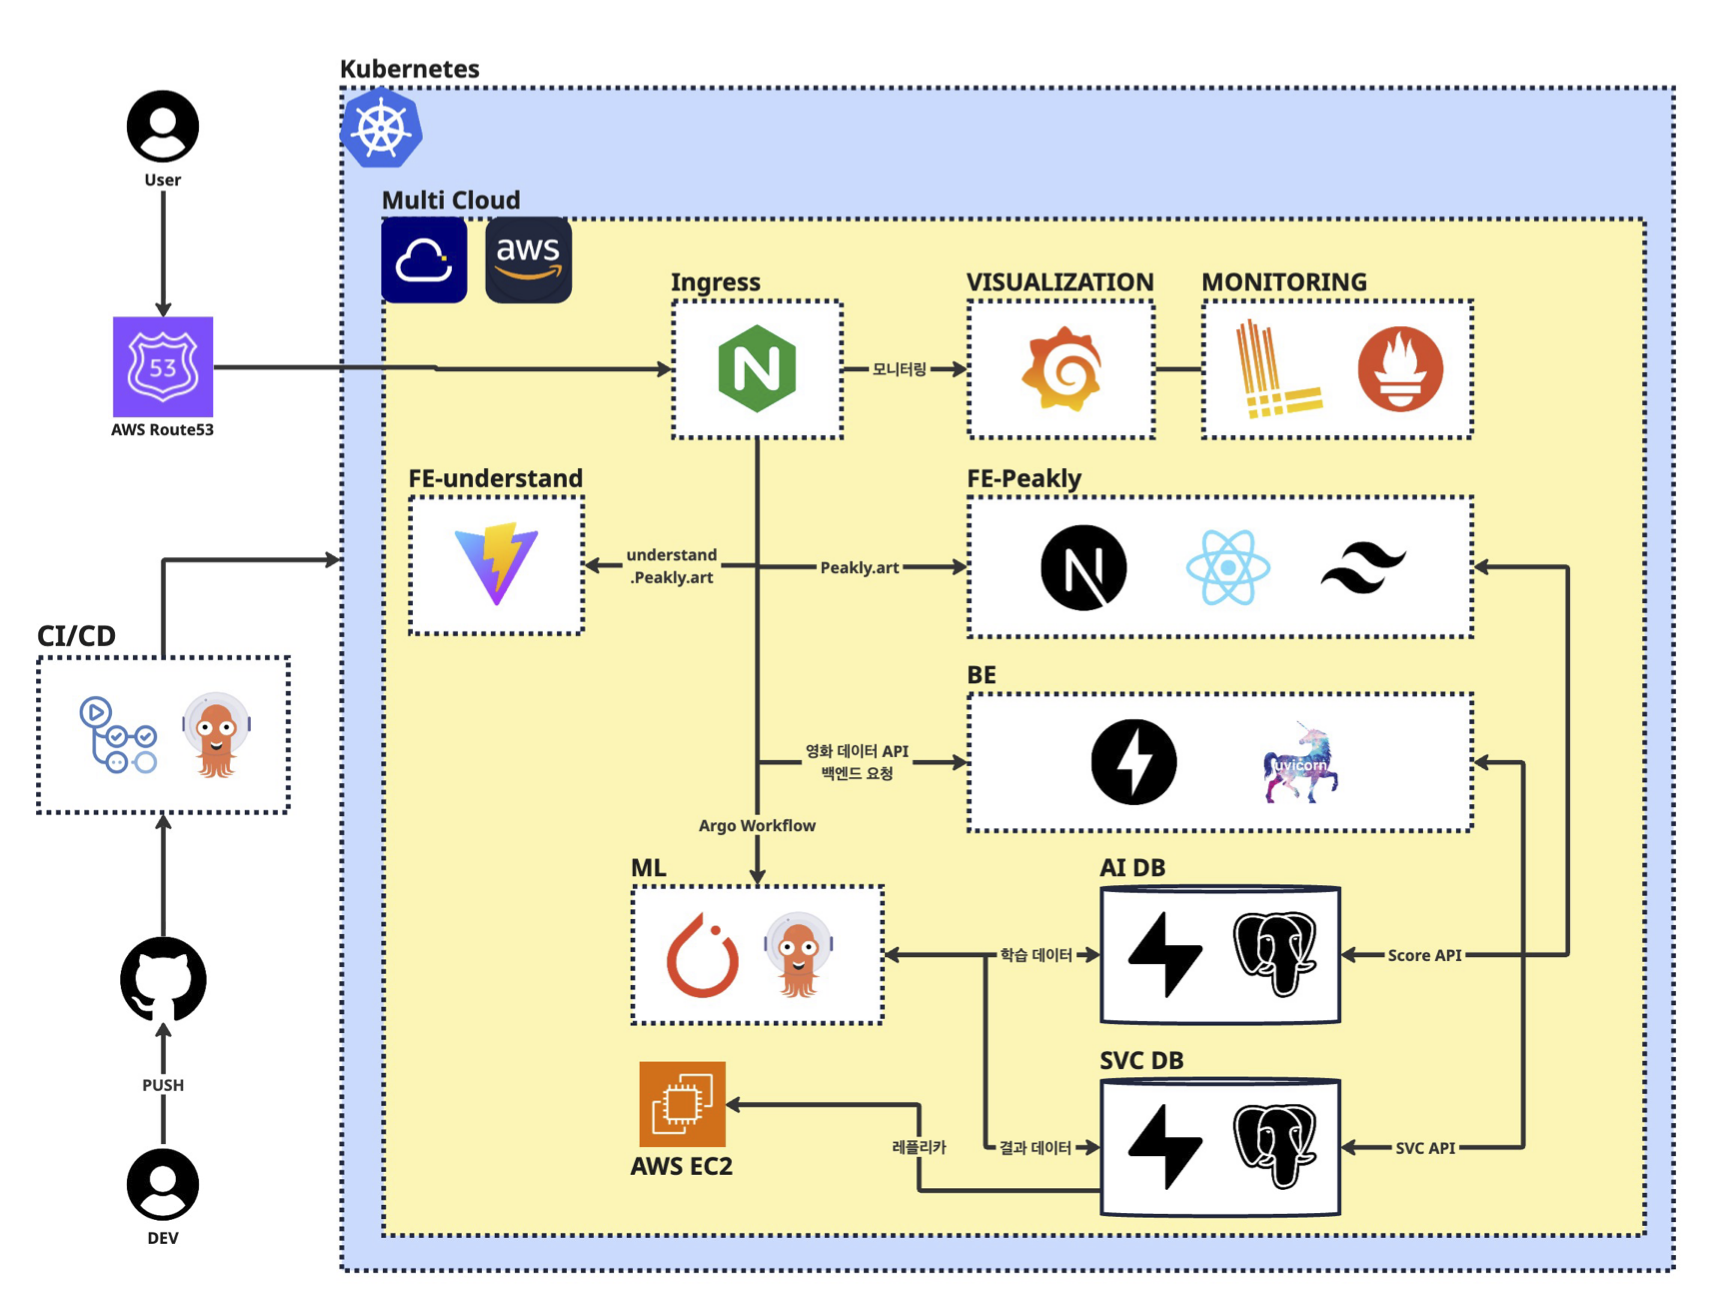
VM 5대 위에 직접 구성한 Kubernetes(k3s)
- 구성
- Control Plane(VM1): API 서버·스케줄러·데이터스토어 + 인그레스 + 모니터링.
- Worker: FE·BE 레플리카를 서로 다른 워커에 분산, HPA 로 자동 확장.
- GPU 노드: GPU Operator로 드라이버·디바이스 플러그인 관리, AI 추론 서비스와 ML 파이프라인 전용.
- Data 노드(VM4): Supabase(PostgreSQL)·Loki를 StatefulSet + PV로 운영.
- 판단
- 매니지드를 쓸 수 없어 경량 배포판 k3s 로 직접 구성. 마스터 1대라 데이터스토어는 기본 SQLite, 인그레스는 Traefik을 끄고 Ingress-Nginx.
- 서비스 트래픽은 GPU를 쓰지 않아, 스케줄링 규칙 대신 ML 워크로드를 GPU 노드에 물리적으로 분리했습니다.
- 노드 구성과 환경 변수는 Ansible 로 코드화해 재구성할 수 있게 했습니다.
Project 01 · 카카오 AIaaS
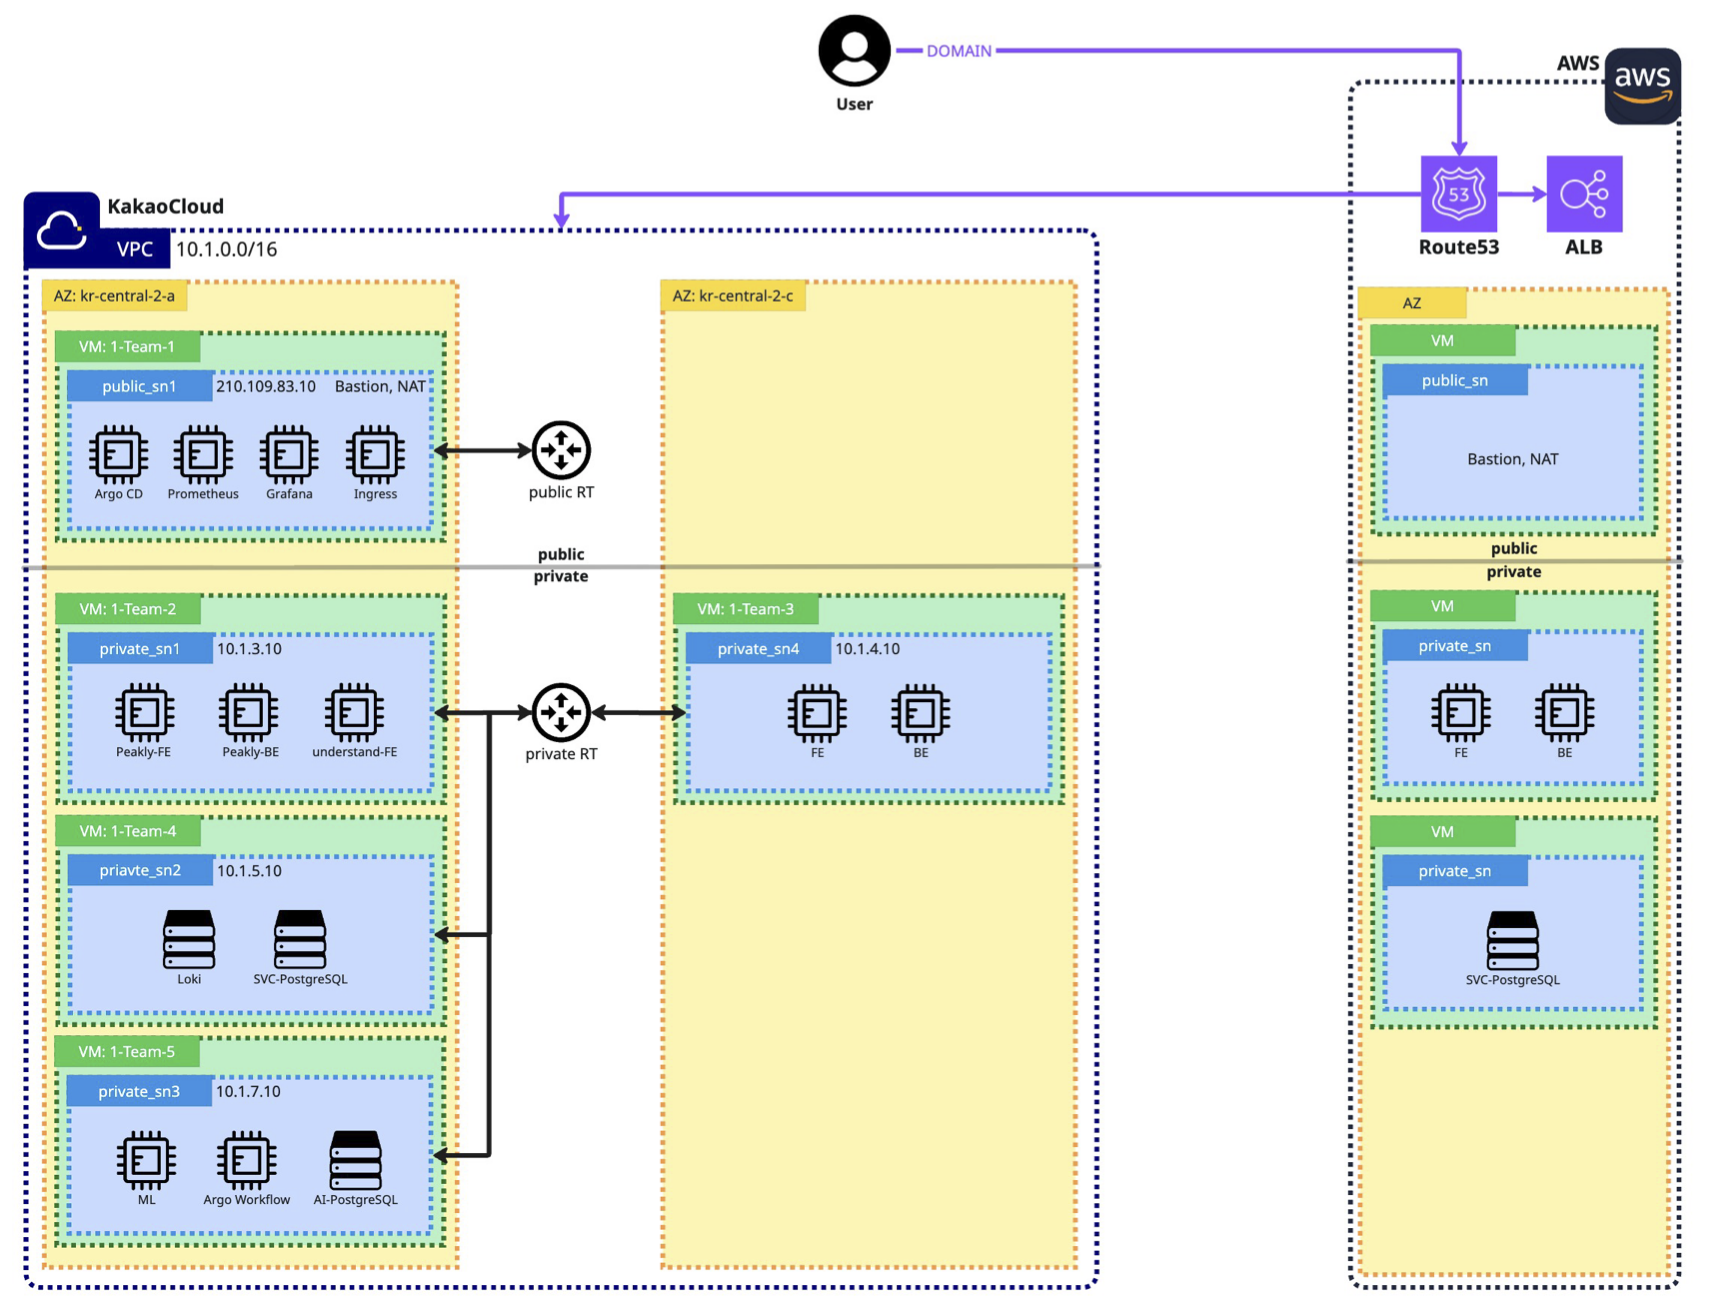
KakaoCloud 장애에 대비한 AWS DR
- 검토
- 처음에는 부하가 몰릴 때 AWS로 확장하는 Burst 구성도 검토했지만, 서비스 규모에 비해 과하다는 피드백에 동의해 DR(재해 복구) 에 집중했습니다.
- 조치
- Terraform 으로 AWS에 서비스 유지에 필요한 최소 구성(FE·BE·DB) 을 코드화. 클라우드 자원 생성은 Terraform, 그 위의 구성은 Ansible로 역할을 나눴습니다.
- 서비스 DB는 AWS로 논리 복제(Logical Replication) 해 데이터를 따라가게 했습니다.
- 네임서버를 가비아에서 Route53 으로 옮기고, 헬스체크가 KakaoCloud 장애를 감지하면 AWS로 자동 페일오버되도록 구성했습니다.
- 결과
- 페일오버를 직접 테스트해 AWS로 트래픽이 넘어가는 것을 확인했습니다.
- 다만 페일오버 소요 시간은 측정하지 않았고, RTO·RPO도 수치로 정의하지 않았습니다. 실질적인 복구 시간은 헬스체크 주기와 인스턴스 기동 시간이 결정합니다.
Project 01 · 카카오 AIaaS
Git을 단일 진실 소스로 — GitOps 배포
- 문제
- 이전 프로젝트에서는 서버에 SSH로 접속해 git pull로 배포했습니다. 반복적이고 실수 여지가 크며, 누가 무엇을 배포했는지 남지 않았습니다.
- 흐름
- 코드 push → GitHub Actions 가 변경을 감지해 이미지 빌드 → GHCR 에 등록 → 새 이미지 태그를 매니페스트에 커밋 → Argo CD 가 변경을 감지해 클러스터에 동기화.
- Argo CD는 일반 매니페스트를 관리하고, Argo Workflow만 Helm 차트로 관리합니다.
- 결과
- 배포 이력이 곧 Git 이력이 되어, 롤백은 커밋을 되돌리는 것으로 끝납니다.
- 클러스터 상태가 Git에 선언된 상태와 계속 일치하도록 유지됩니다.
Project 01 · 카카오 AIaaS
부하 테스트 ③ — 그래프로 본 천장의 이동
- 캐싱 전
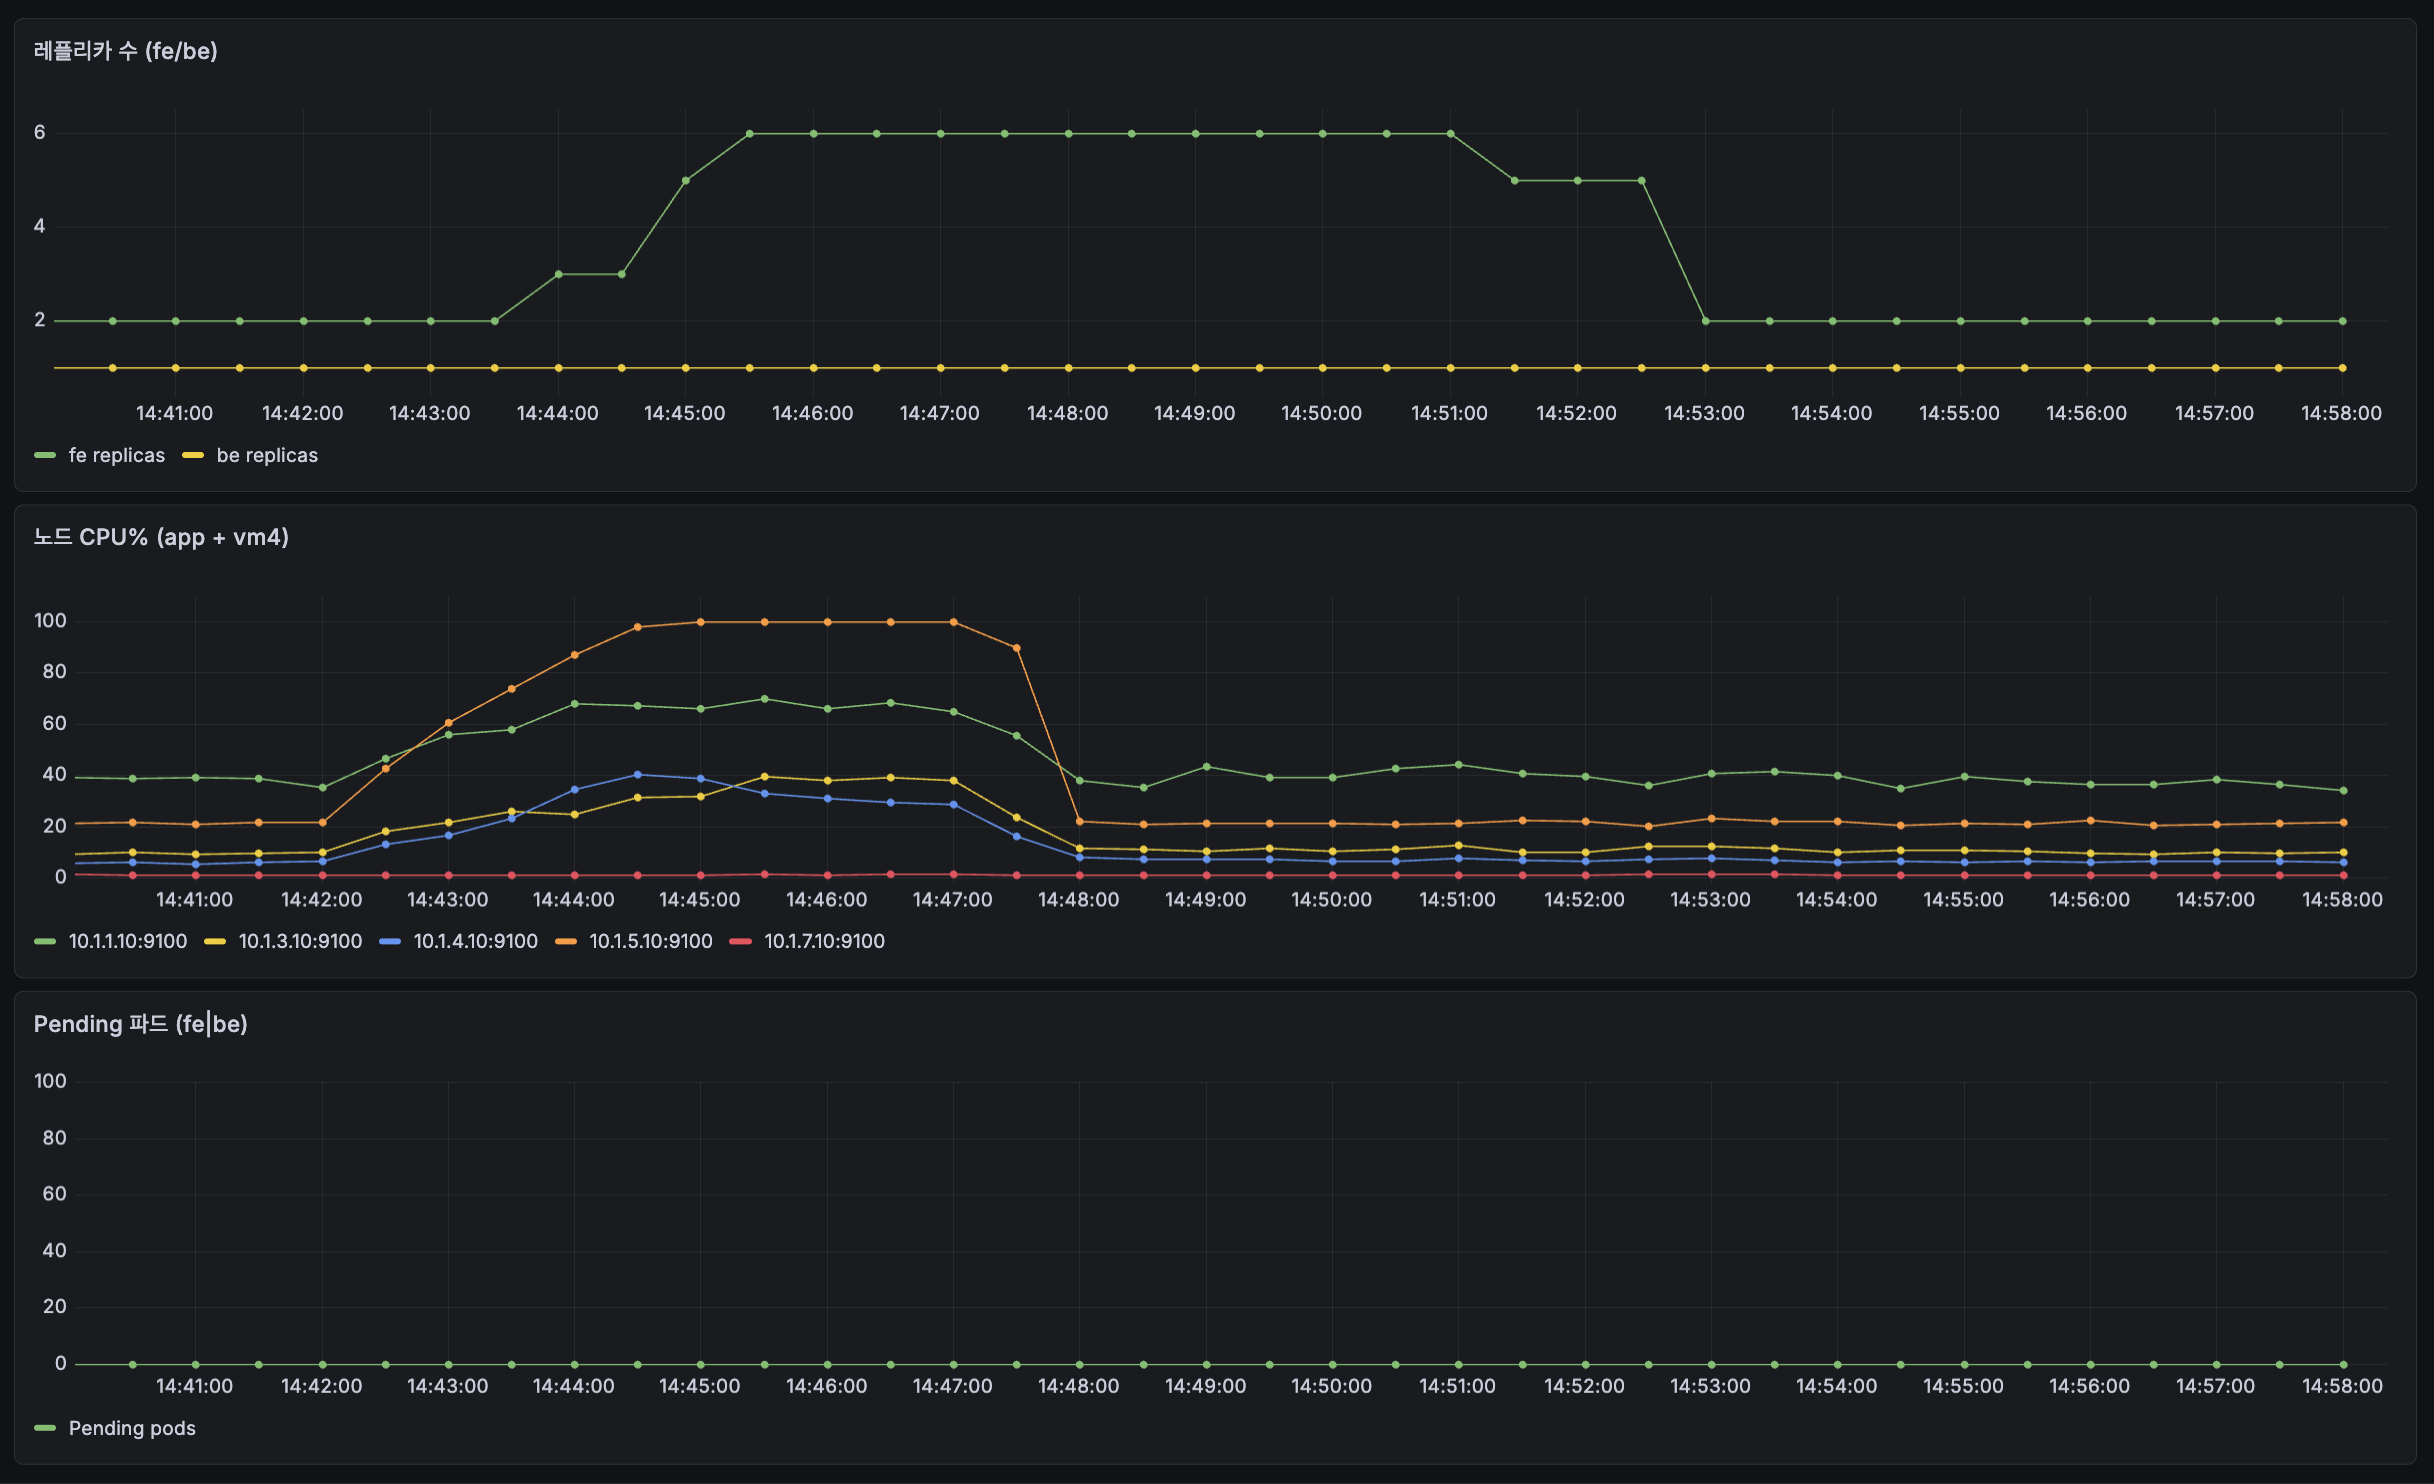
- FE 레플리카는 2 → 6개로 늘었지만, DB 노드(10.1.5.10) CPU가 100%에 붙어 버렸습니다. 앱 노드는 40% 안팎으로 여유가 있었습니다.
- 앱을 더 늘려도 소용없고, DB가 천장이라는 뜻이었습니다.
- 캐싱 후
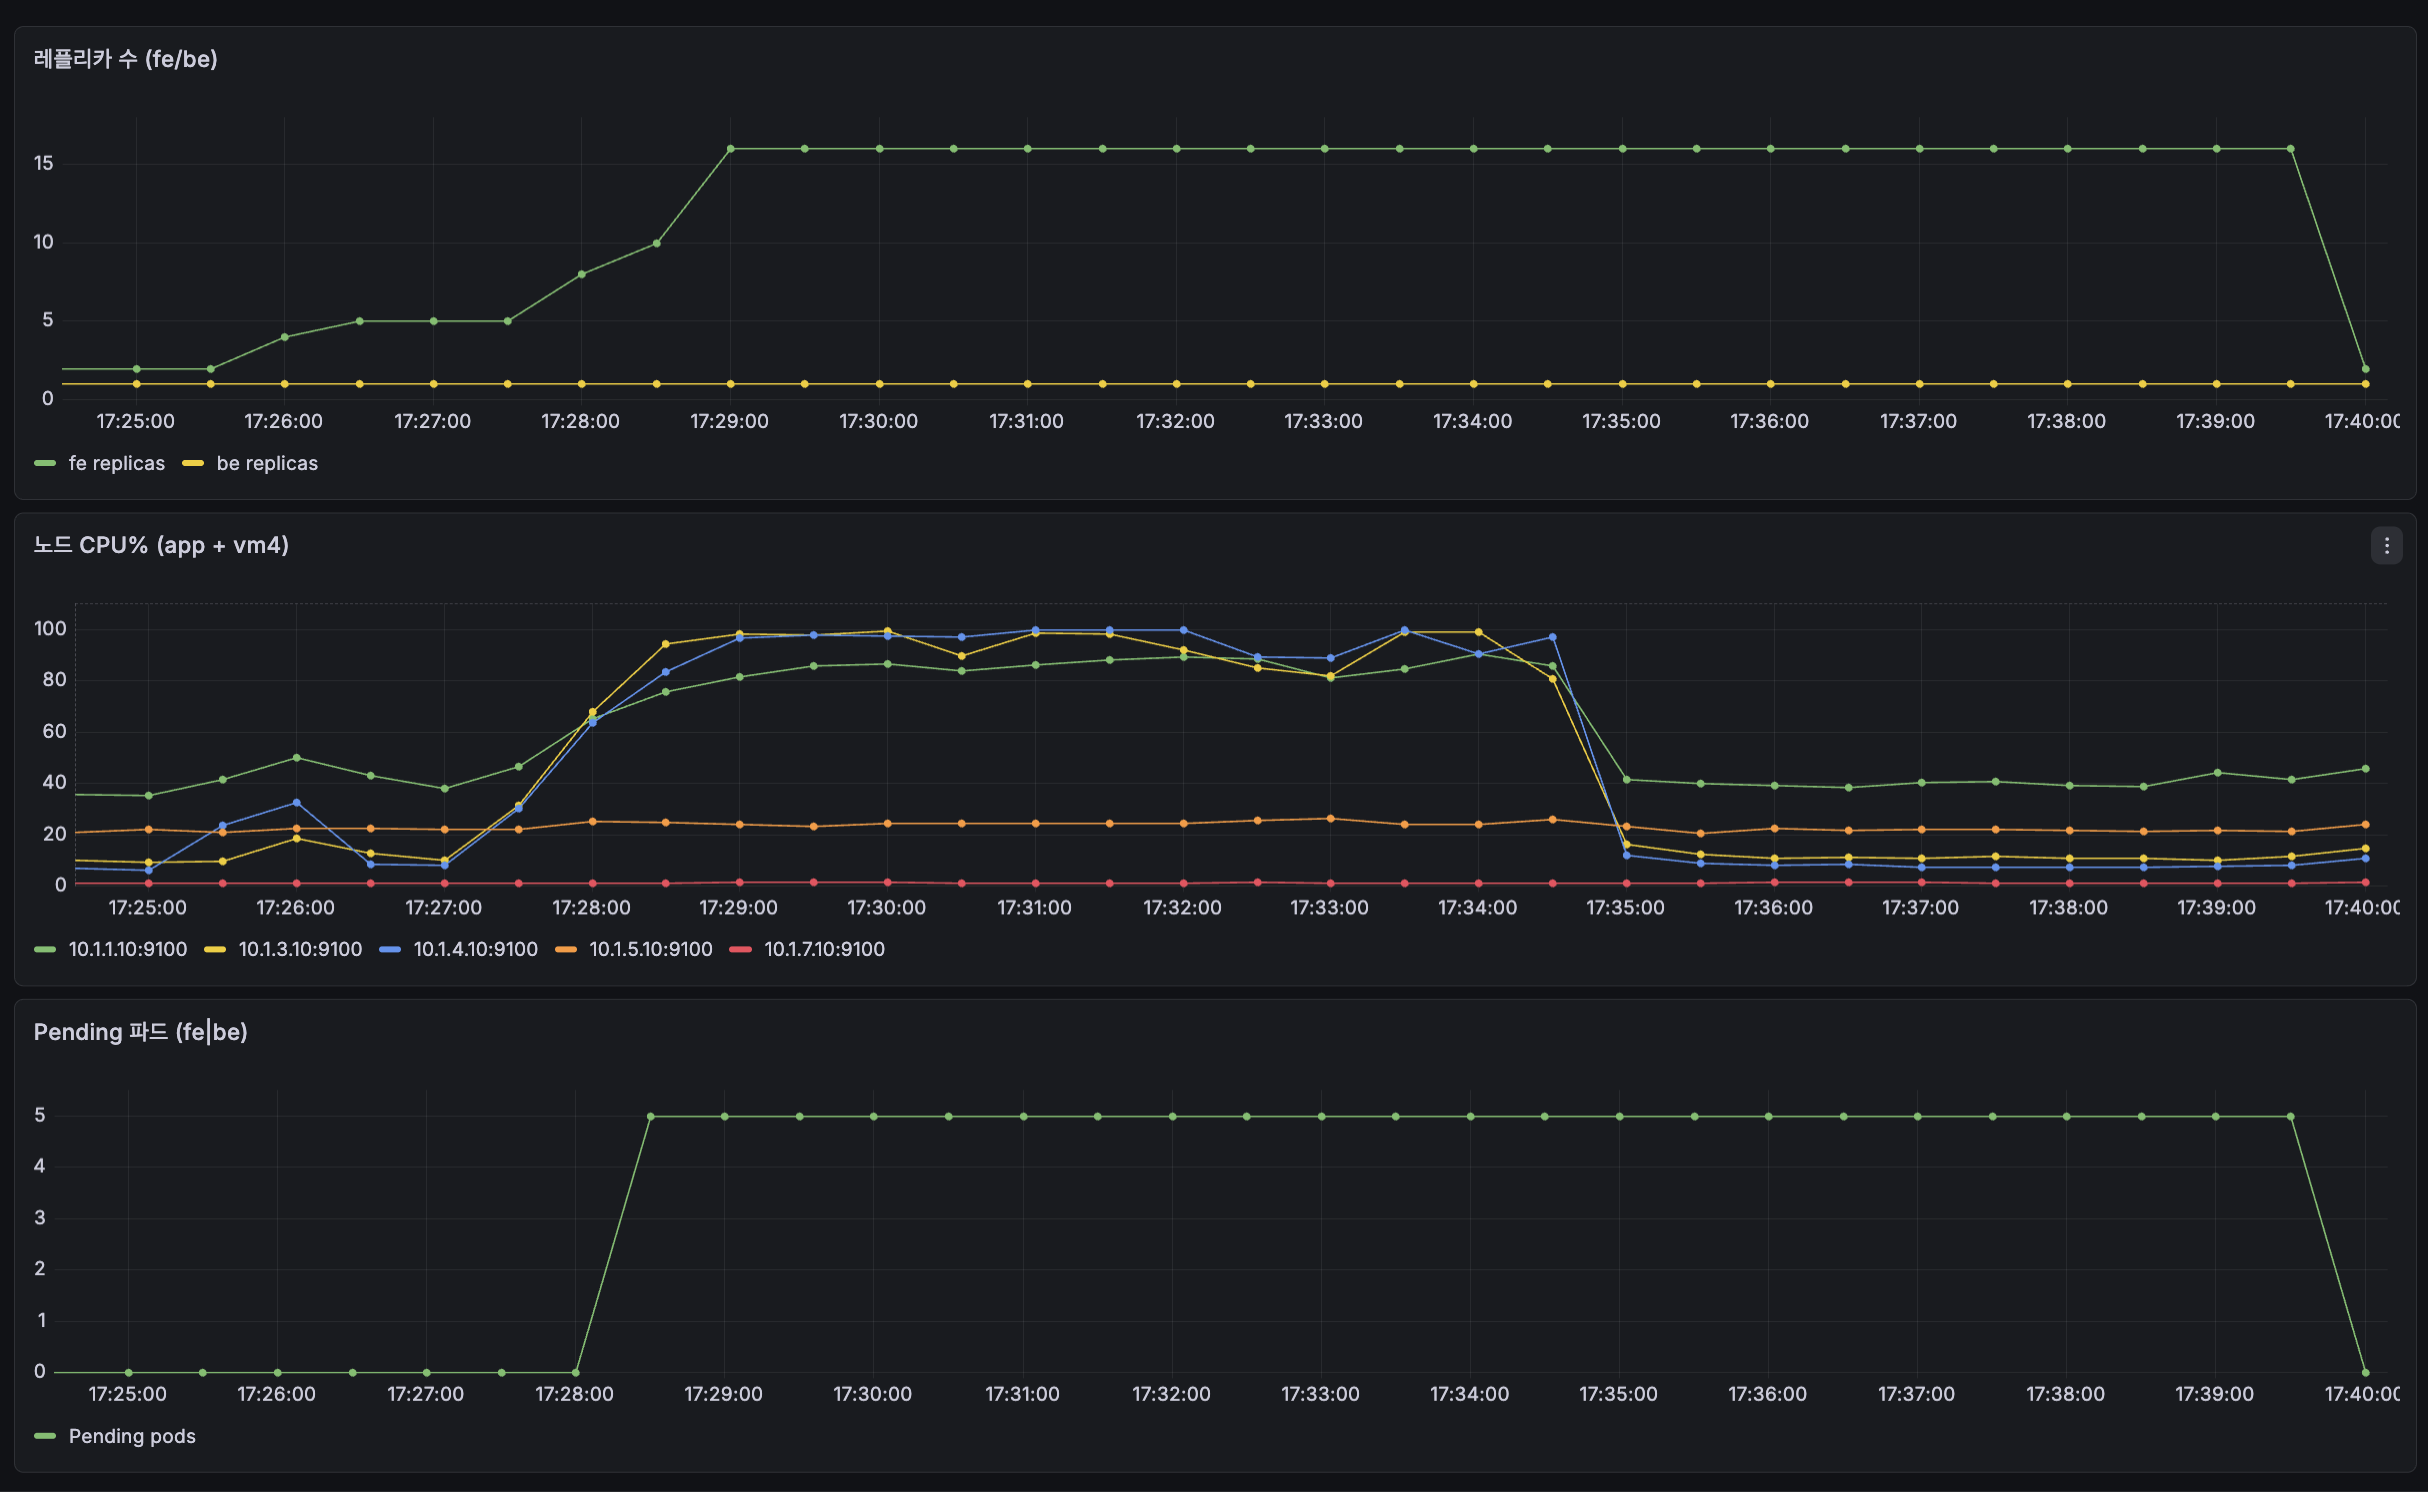
- DB 노드 CPU는 20%대로 내려갔고, FE 레플리카가 HPA 최대치인 16개까지 늘었습니다.
- 이번에는 앱 노드 두 대(10.1.3.10 · 10.1.4.10)가 100% 에 가까워졌고, 자리를 못 잡은 Pending 파드가 5개 생겼습니다.
- 결론
- 천장이 DB에서 app 워커 노드의 용량으로 옮겨 갔습니다. 다음 개선은 설정이 아니라 노드 증설이라는 근거가 됐습니다.
Project 02 · Wanted AI Championship
서운함을 귀여운 고소장으로, 링크 하나로 전하는 서비스
연인에게 서운했던 일을 AI와 이야기하면 장난스러운 고소장으로 정리해 링크로 보내고, 상대가 같은 링크에서 사과하거나 맞고소합니다. 로그인이 없고 결과는 7일 뒤 파기됩니다. 4인 팀에서 인프라·백엔드·DB 를 맡았습니다.
- 행사
- Wanted AI Championship 2026 · 2026.09 (3주) · 평가 진행 중
- 팀
- 기획·AI 1 · 디자인·프론트 1 · QA 1 · 인프라·백엔드·DB 1 (본인)
- 맡은 일
- 배포 파이프라인 · DB 스키마·마이그레이션 · 사건(링크) API · 링크 흐름 프론트 연결
- 스택
- FastAPI · psycopg 3 · Supabase(PostgreSQL) · Next.js · Docker Compose · GitHub Actions · GHCR · Tailscale
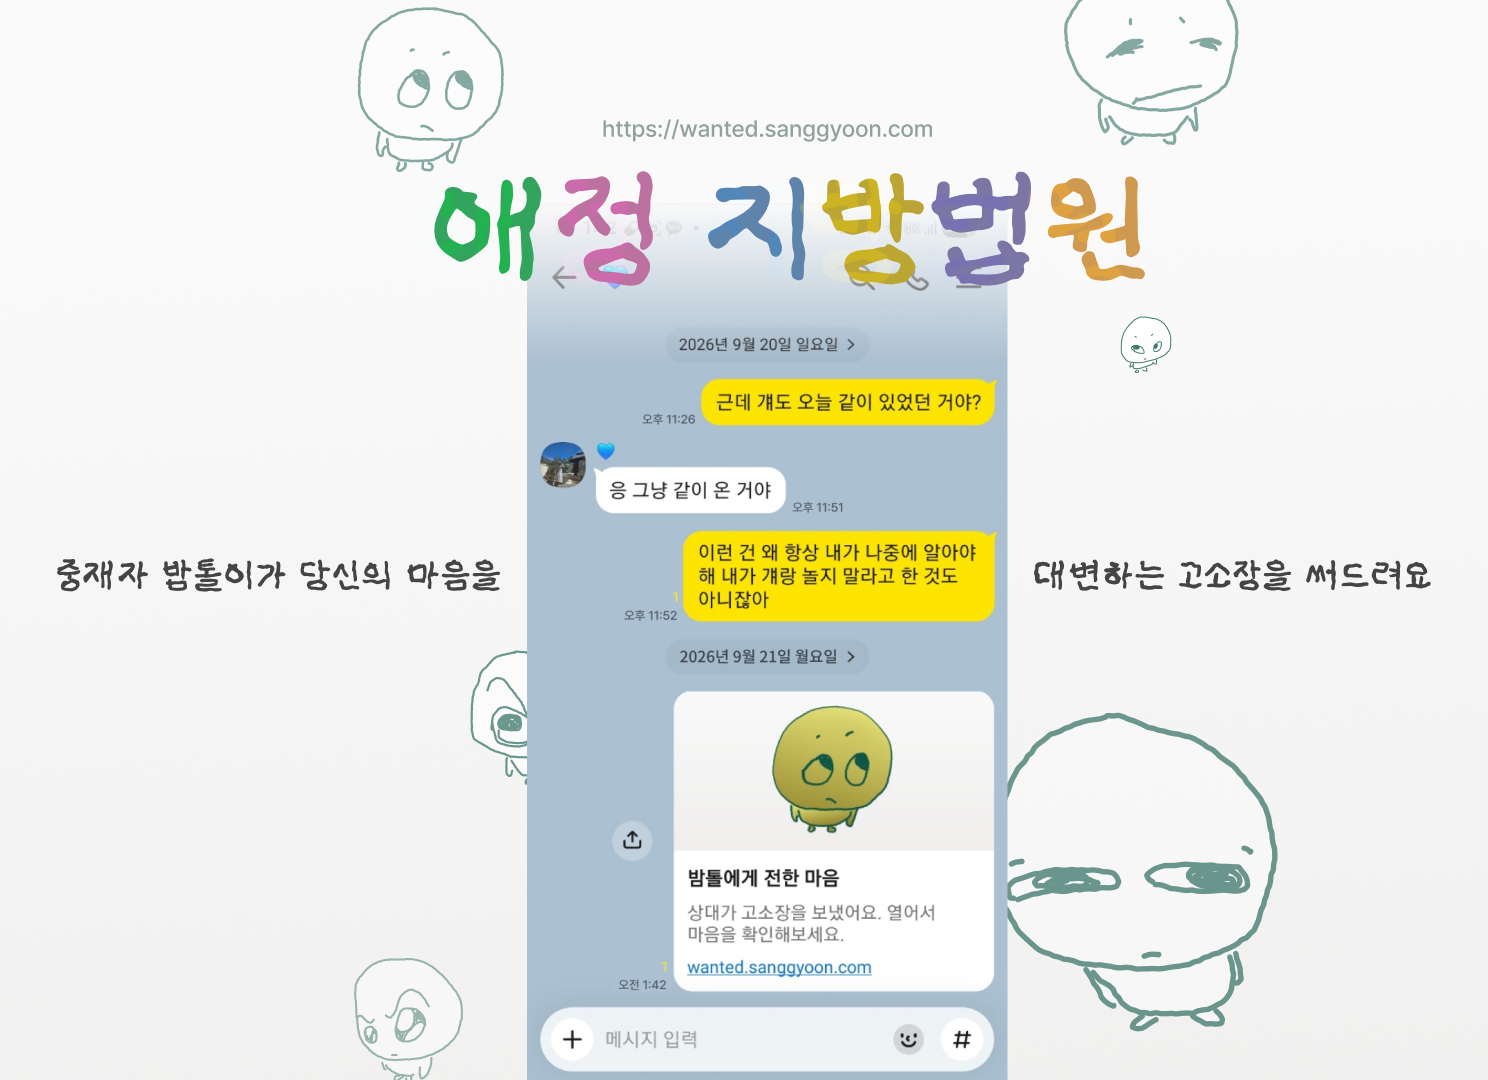 애정 지방법원 — 카카오톡 링크 미리보기 · 클릭하면 원본
동작 흐름
- A가 AI 중재자와 대화 → 고소장 확정 → 링크 발급
- B가 같은 링크로 열람 → 사과문 작성 또는 AI와 대화해 맞고소
- 맞고소면 서버가 양측 카드로 중재 정리 생성
- 두 사람이 같은 링크에서 결과를 보고, 7일 뒤 자동 파기
Project 02 · Wanted AI Championship
공개 포트 없이 배포하는 파이프라인
- 설계
- PR마다 CI(ruff · import · unittest / lint · build) → main 머지 시 클라우드 러너가 이미지를 빌드해 GHCR 에 올리고 서버는 받아서 띄우기만 합니다.
- 서버 SSH 포트를 인터넷에 열지 않고, 러너를 Tailscale ephemeral 노드로 잠시 tailnet에 붙여 접속합니다. 배포 전용 키를 따로 발급했고, GHCR은 PAT 대신 워크플로우
GITHUB_TOKEN으로 인증했습니다. - 3주만 운영할 프로젝트라 Argo CD 같은 GitOps 도구 대신 SSH + Docker Compose 로 단순하게 갔습니다.
Project 03 · TeamTalk
역할이 나뉜 AI 에이전트들이 토론하듯 답하는 서비스
범용 대형 LLM을 한 번 호출하는 대신, 개발자·디자이너·기획자 역할의 소형 모델들을 협업시켜 적은 비용으로 다각적인 답을 만듭니다. 4인 팀 팀장으로 추론 인프라와 데이터 흐름을 설계·구축했습니다.
- 기간
- 2025.01 – 2025.12 · 졸업작품 (메타버스SW아카데미 연계)
- 성과
- 메타버스SW아카데미 최우수상 · 논문 1편 공저
- 인프라
- Mac mini M4 16GB 홈서버 한 대 (온프레미스)
- 스택
- Ollama · n8n · Nginx · Docker · Supabase(PostgreSQL) · FastAPI · Next.js · LoRA
- GitHub v1ABORA v1 ↗
- GitHub v2ABORA v2 ↗
- 논문PDF ↗
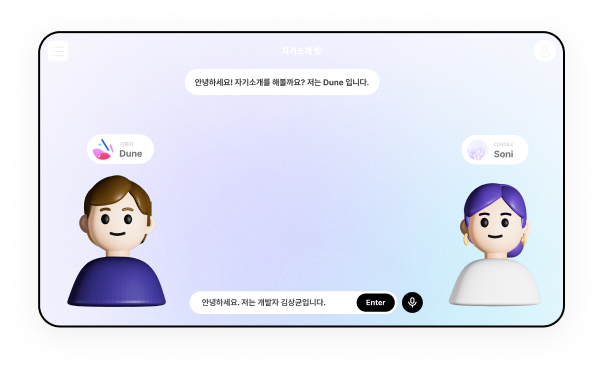 TeamTalk 대화 화면 · 클릭하면 원본
동작 흐름
- 사용자가 질문하고 역할 에이전트 2개를 고른다
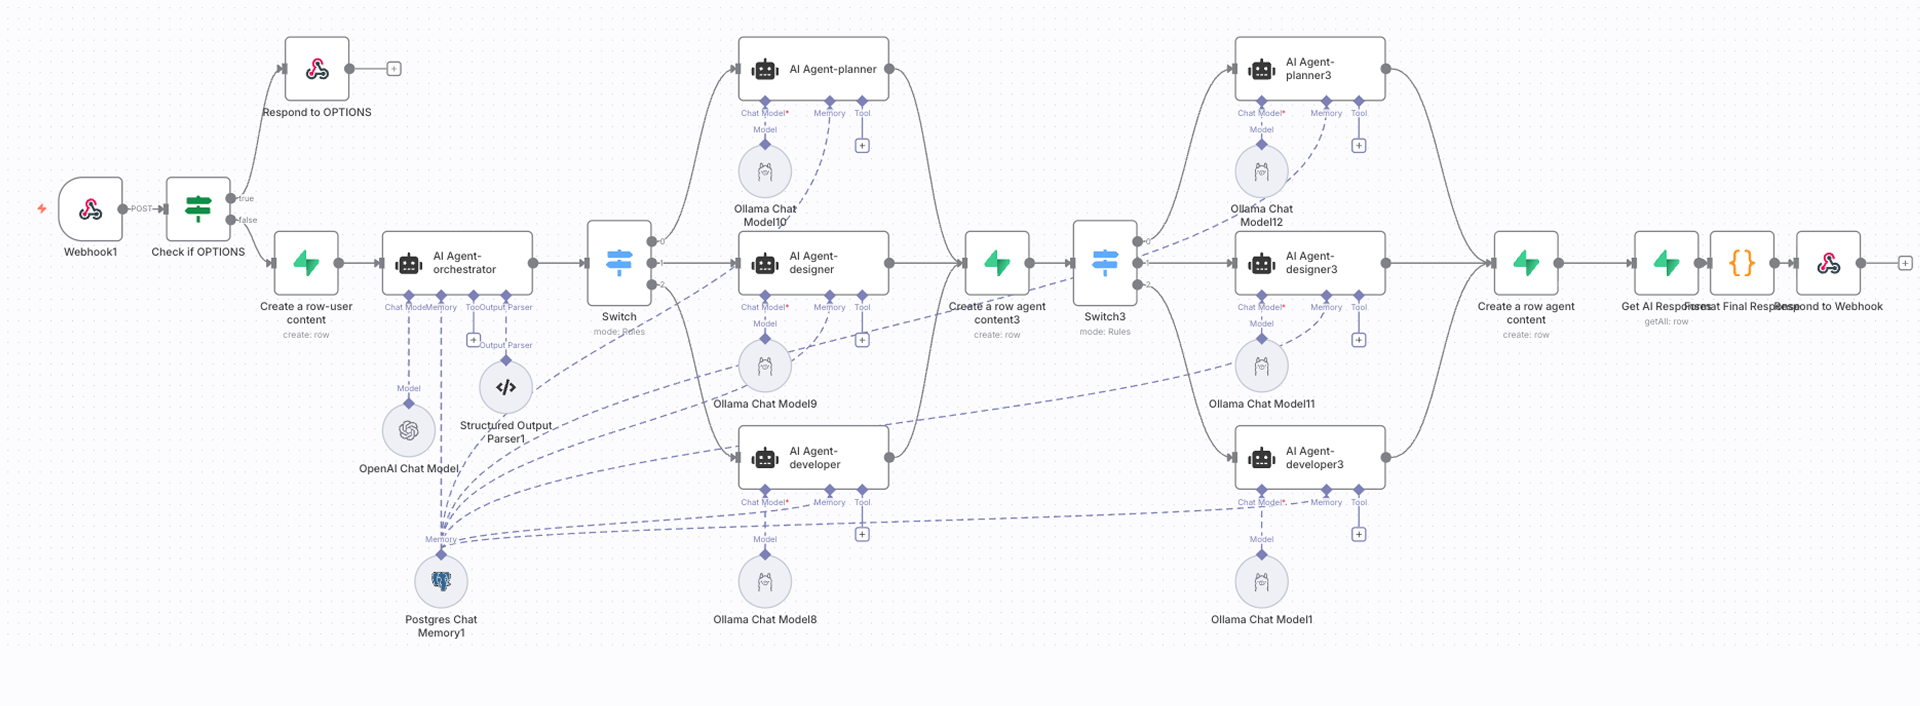
- Next.js → webhook → n8n
- 오케스트레이터 모델이 누가·언제 답할지, 답할지 말지를 결정
- Ollama 의 역할별 모델이 순서대로 답변 생성
- Supabase(PostgreSQL) 에 저장 → 화면에 표시
Project 03 · TeamTalk
오케스트레이터가 대화의 순서를 정한다
- 구조
- 역할별 소형 모델(Qwen·Llama·Mistral, 7~8B)과 별도의 오케스트레이터 모델을 두고, n8n 워크플로우의 분기 지점에서 오케스트레이터가 턴을 판단합니다.
- 각 에이전트는 사용자 입력 + 다른 에이전트의 직전 답변을 함께 받아 답합니다. 두 에이전트가 토론하듯 답하기도, 한쪽만 답하기도 합니다.
- 종료 보장
- 선택된 각 에이전트는 한 턴에 최소 0회, 최대 1회만 답하도록 제한해 대화가 무한히 돌지 않게 했습니다.
- 도구 선택
- MS AutoGen을 먼저 검토했지만 학습 비용이 커서 기간 안에 끝내기 어렵다고 봤습니다.
- n8n 은 GUI로 흐름을 빠르게 구성하고, webhook으로 프론트와 바로 통신하며, 로컬 Ollama와 직접 연동되고, 셀프호스팅이 가능했습니다. 요구사항이 기본 기능만으로 충분해 제약 안에서 가장 합리적인 선택이었습니다.
Project 03 · TeamTalk
홈서버 한 대에 올린 추론 인프라
- 구성
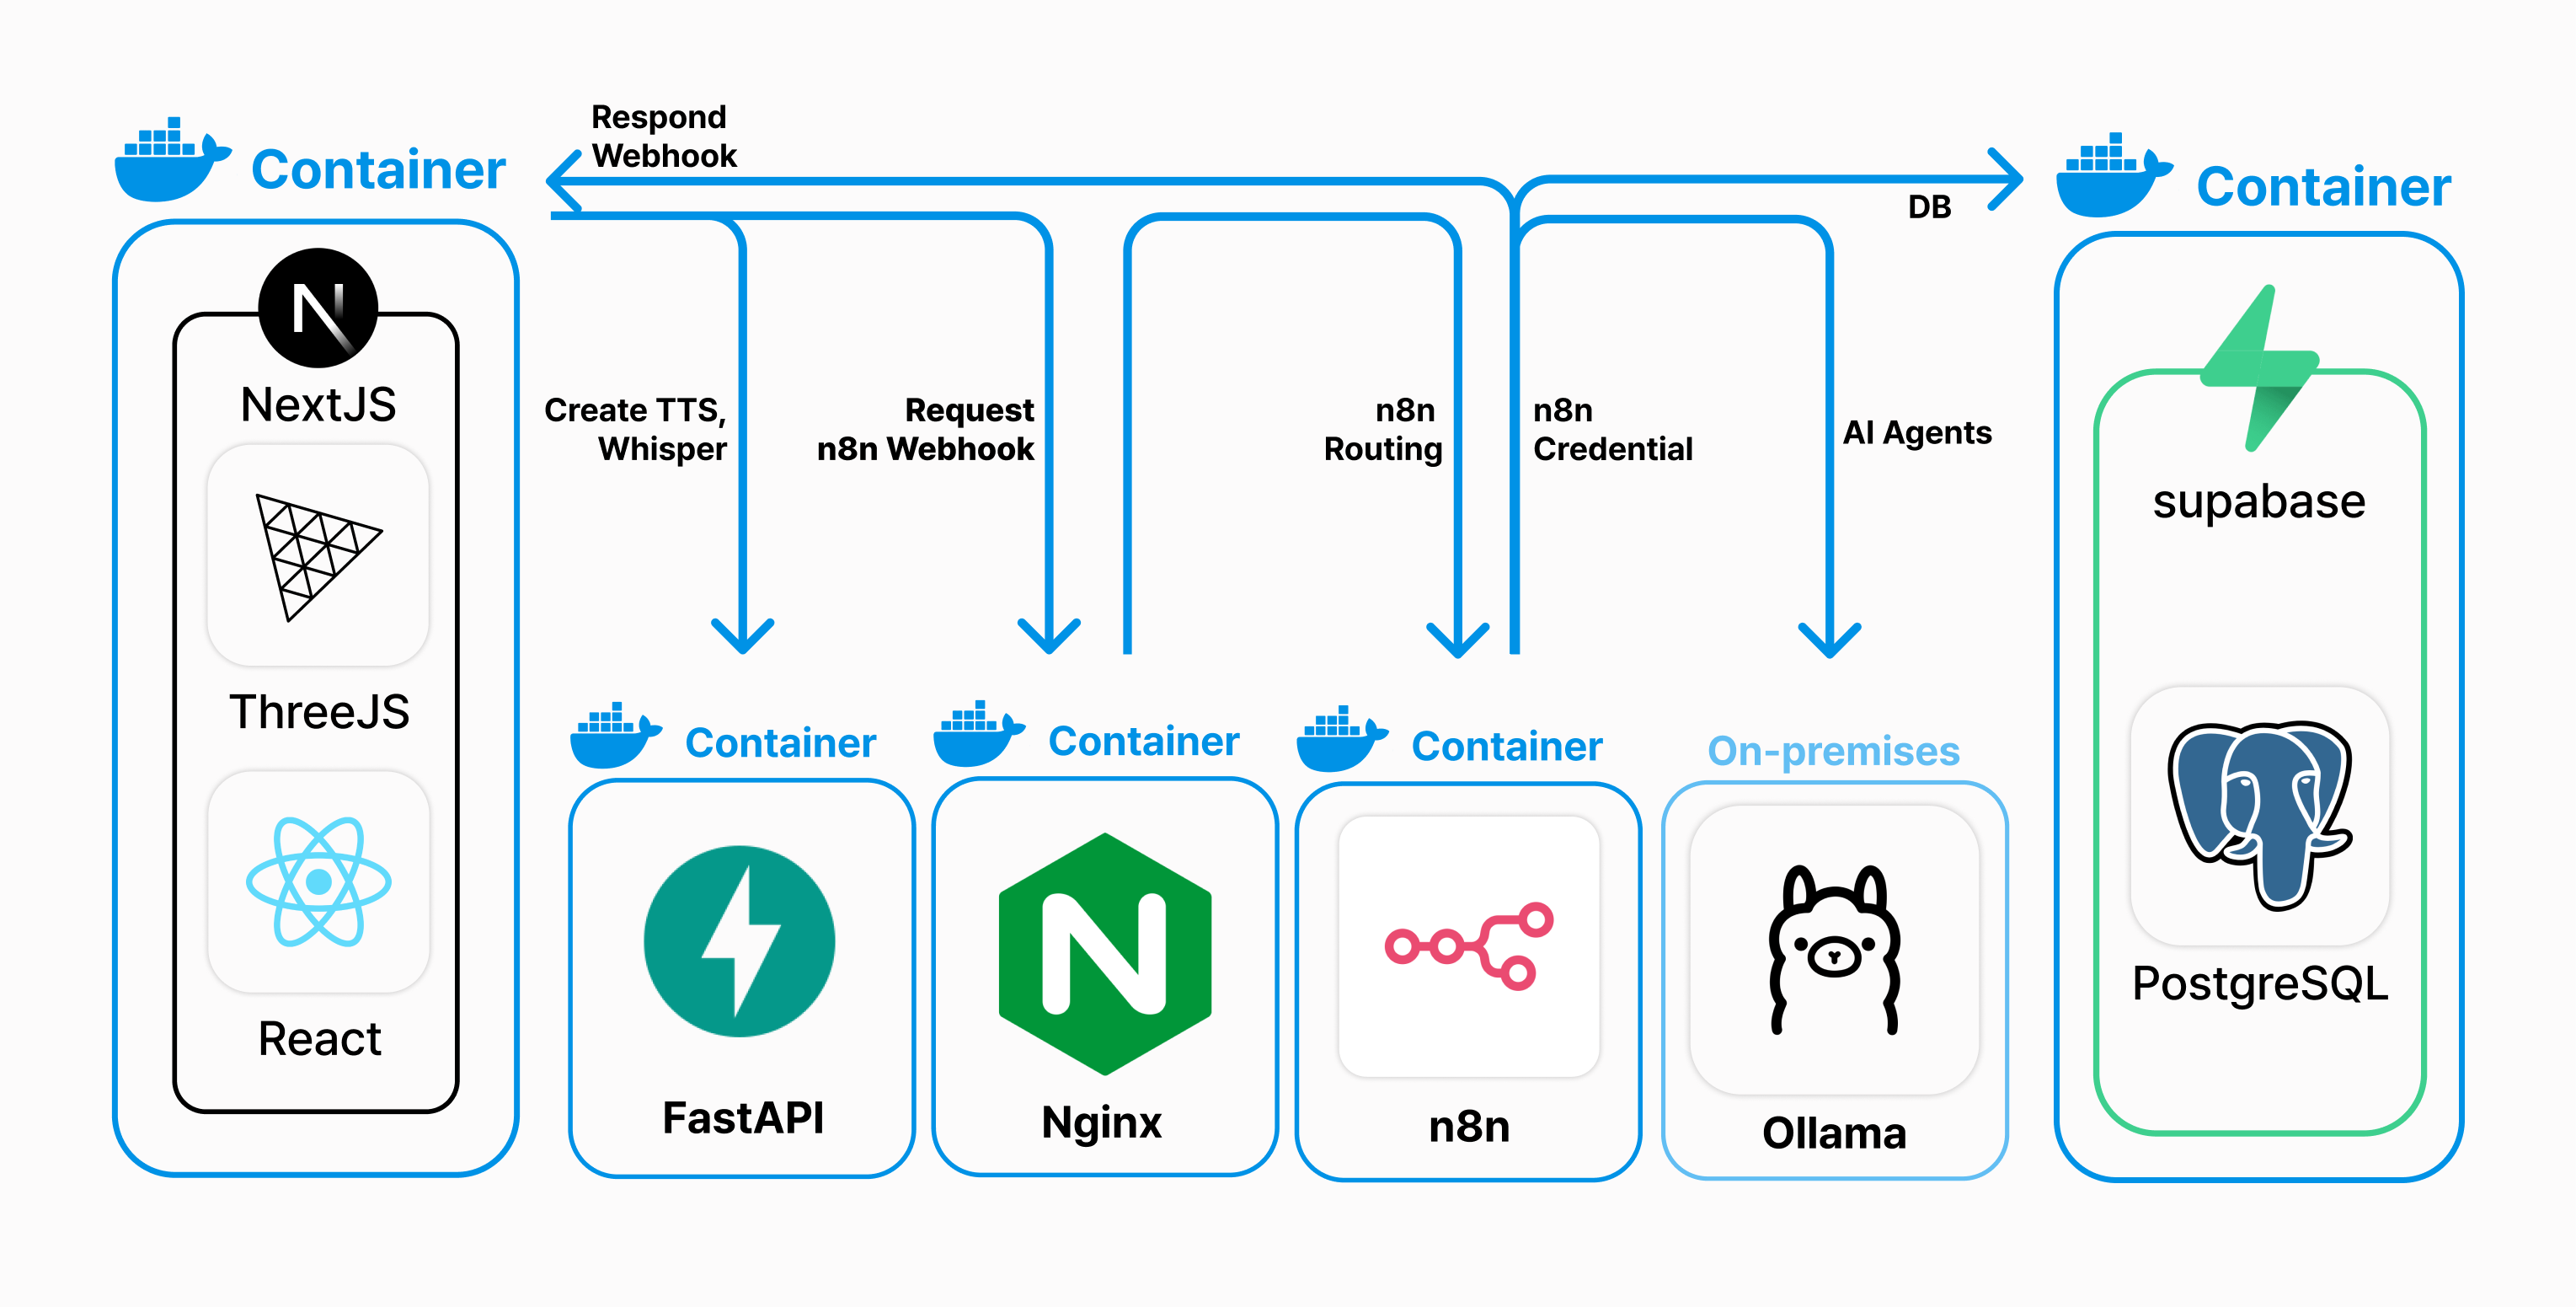
- 도메인 → DNS → 홈서버. Nginx가 443/80을 받아 TLS를 종료하고 FE/BE로 분기합니다.
- Ollama(모델 서빙) · n8n(오케스트레이션) · Supabase(PostgreSQL)를 컨테이너로 같은 서버에 두고, n8n은 내장 DB 노드로 외부 노출 없이 DB에 접근합니다.
- 모노리식이던 v1을 v2에서 프론트/백엔드 분리 구조로 재정비했습니다.
- 트러블슈팅
- 배포 후 프론트 요청이 막히는 문제가 있었습니다. 원인은 CORS preflight(OPTIONS) 였고, 개발(localhost)과 배포(도메인) 환경의 origin 차이 때문이었습니다. 이때 CORS·프록시 헤더 동작을 제대로 이해했습니다.
- 한계
- CI/CD 없이 SSH로 접속해 git pull로 수동 배포했고, 보안 설정도 최소한이었습니다. 이 불편과 부족함이 다음 프로젝트에서 GitOps와 보안 그룹 설계로 이어졌습니다.
Project 05 · 홈서버 운영
집에 서버를 두고, 겪은 문제를 기록으로 남기다
학교에서 다루지 않는 인프라를 직접 운영해 보려고 홈서버를 세웠습니다. 서비스 이전, 장애, 보안, 모니터링, GPU 운용까지 부딪힌 문제를 "현상 → 원인 추적 → 조치 → 재발 방지" 순서로 블로그에 기록하고 있습니다.
- 기간
- 2026.01 – 현재 · 블로그 9편
- 상시 서버
- GMKtec K16 미니PC (Ryzen 7 7735HS · 32GB) · Ubuntu · 컨테이너 28개 (2026.09 기준, 수시로 추가·삭제)
- GPU
- OcuLink eGPU — 평소엔 분리, AI 작업 때만 연결
- 서비스
- 리버스 프록시(자동 TLS) · 웹사이트 · 셀프호스팅 Supabase · 게임 서버 · NAS(Samba) · 로컬 LLM(Ollama) · 이미지 생성(ComfyUI)
- 운영 도구
- Docker Compose · Tailscale · Netdata · Portainer · fail2ban
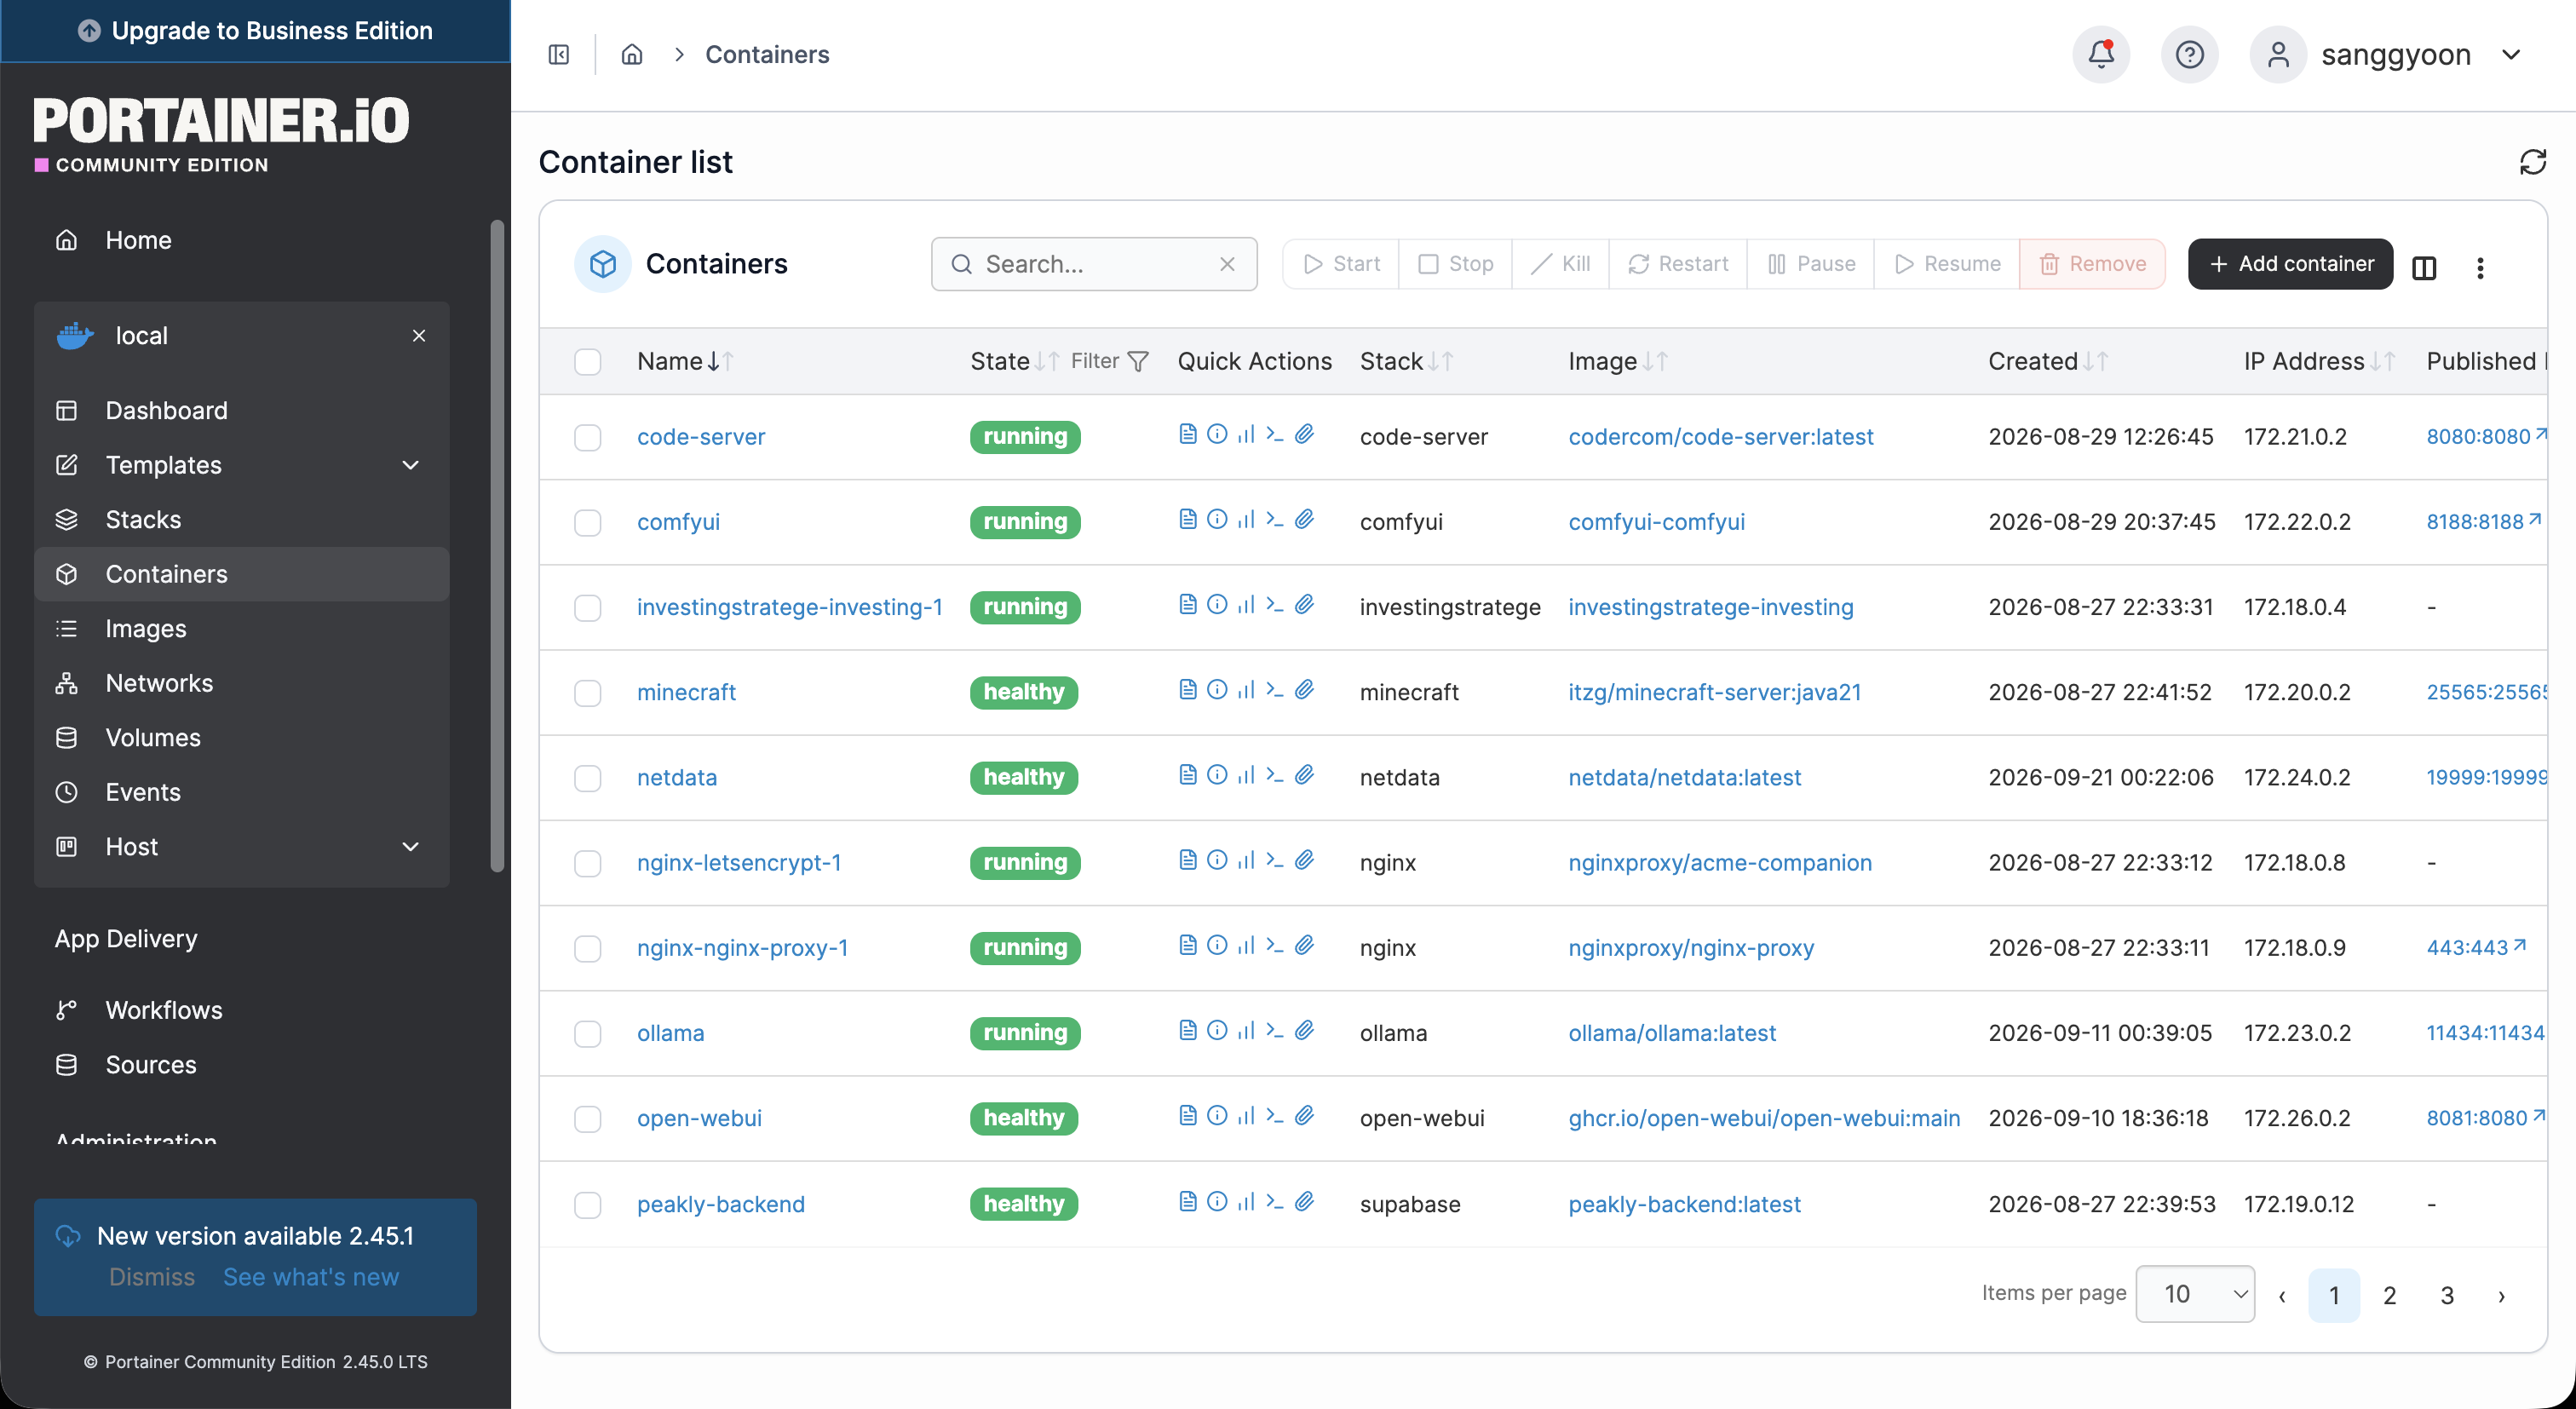 Portainer 컨테이너 목록 (28개 중 일부) · 클릭하면 원본
동작 흐름
- Mac mini M4 로 시작 (졸업작품 추론 서버)
- ARM이라 x86 게임 서버는 에뮬레이션, CUDA 없음, RAM 증설 불가 → 한계
- x86 미니PC + 필요할 때만 붙이는 eGPU 로 재구성
- "무거운 GPU 작업은 필요할 때만, 나머지는 저전력으로 상시" 로 역할 분리